
IronClaw AI レビュー:NEAR AI の Rust 製エージェント、セルフホストか TEE か
IronClaw レビュー。NEAR AI の Rust 製エージェントが認証情報をモデルから守る仕組み、WASM サンドボックスが守る範囲と守らない範囲、1.0 の書き直しで削られたものを解説します。
IronClaw は NEAR AI のパーソナル AI エージェントで、Rust で書かれ、OpenClaw をセキュリティ重視で作り直したものとして打ち出されています。バージョン 0.1.0 は 2026 年 2 月 12 日にリリースされ、書き直された 1.0 が 2026 年 7 月 27 日に続きました(リリース)。2026 年 11 月 8 日に確認した時点で、GitHub スターは 12,716 でした。このレビューは nearai/ironclaw リポジトリのエージェントを対象としています。
興味深いのはシークレットの扱い方です。注意点は、サンドボックスが守るのは拡張機能であり、エージェントがあなたのマシン上で実行するシェルコマンドではないことです。
インストール
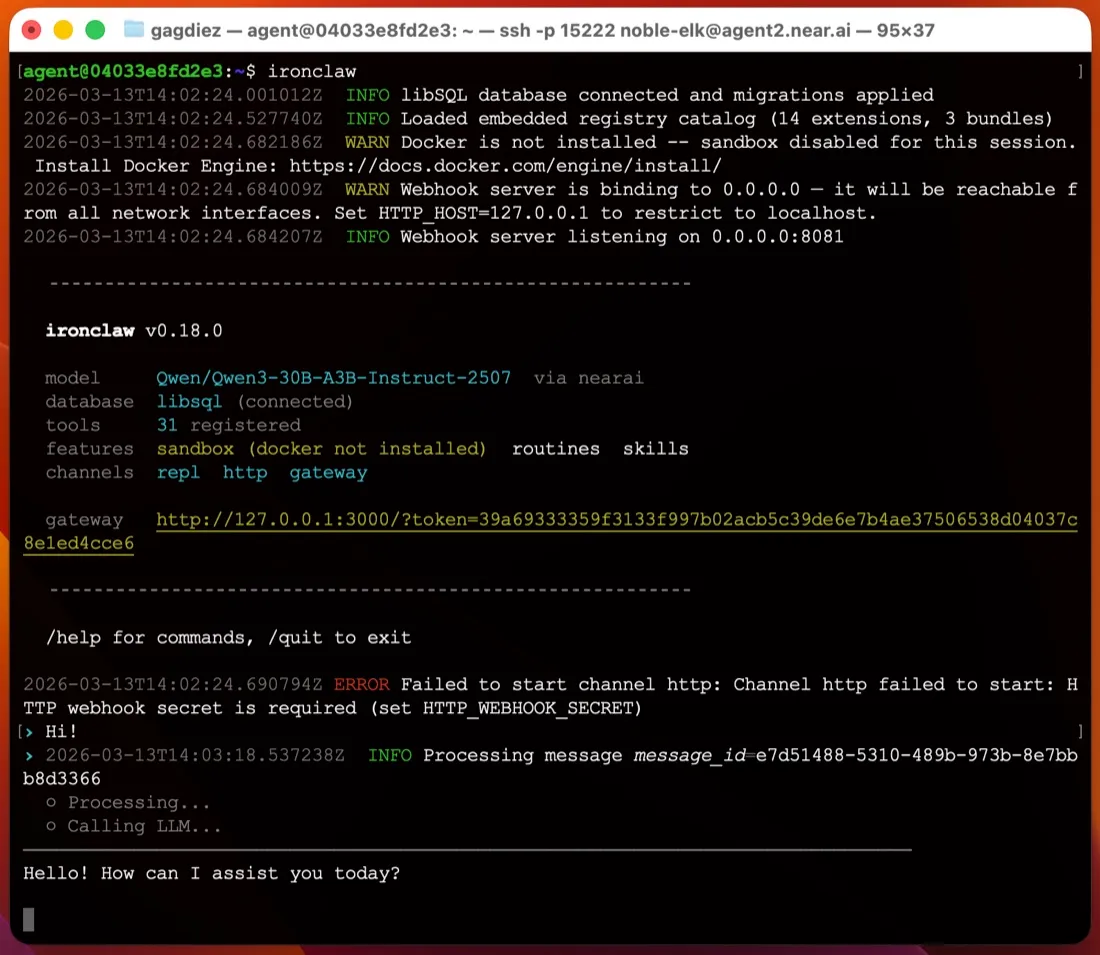
インストールするのは 1 つのバイナリだけで、Node や Python のスタックは不要です。クイックスタートには、macOS と Linux 向けのシェルインストーラーと、Windows 向けの PowerShell インストーラーが用意されています(最新リリースには MSI もあります)。その後 ironclaw onboard を実行すると、モデルプロバイダーを尋ね、~/.ironclaw を作成し、マスター暗号化キーを OS のキーチェーンに保存し、127.0.0.1:3000 の Web UI へのログインリンクを表示します。
1 ユーザーで使う場合、データベースサーバーを動かす必要はなく、状態は組み込みのデータベースファイルに保存されます。マルチユーザー構成では PostgreSQL に移行します。macOS と Linux では、ironclaw service install で launchd または systemd のサービスを登録でき、ターミナルを閉じた後もエージェントが動き続けます(サービスのドキュメント)。Windows にはサービスのオプションがないため、ironclaw serve をフォアグラウンドで動かし続けることになり、常時稼働のエージェントのホストとしては不向きです。
ZeroClaw のように TOML ファイルを手で編集するのに比べれば、セルフホスト型エージェントの中でも初回起動が簡単な部類です。
認証情報:最も優れた部分
エージェントのモデルが API キーを読めるなら、プロンプトインジェクションによってそれを出力させようとする攻撃が可能になります。IronClaw はシークレットを AES-256-GCM で暗号化し、マスターキーを OS のキーチェーンに保管し、認証情報をネットワークプロキシで注入します。サンドボックス化されたツールのドキュメントには、認証情報は「WASM モジュールのメモリに渡されることはない」とあります。ツールは認証なしのリクエストを送り、プロキシがヘッダーを付け加えます。モデルは生のトークンを見ることがないので、漏らしようがありません。これが最も効いてくるのは Gmail、Calendar、Drive、GitHub の拡張機能です。
サンドボックスが守る範囲と守らない範囲
拡張機能は WebAssembly のサンドボックス内で動作します。同じドキュメントによると、WASM ツールはパスを宣言しない限りファイルシステムにアクセスできず、プロセスを起動したりシェルコマンドを実行したりできず、capabilities.json に記載されたホストにしか接続できません。それ以外はすべて、接続が開かれる前にプロキシが拒否します。
これは本物の境界ですが、適用されるのは拡張機能であって、エージェント自体ではありません。デフォルトのプロファイル local-dev は、ホストのワークスペースとローカルのホストプロセスに解決されます(ソース)。シェルコマンドとファイル編集はあなたのマシン上で直接実行され、エージェントが確認を求めるのは破壊的な操作の前だけです。Docker による隔離には別のプロファイルが必要で、設定ドキュメントにはプロファイルは「セキュリティ境界であり、プリセットではない」と書かれています。このページのチェックリストで IronClaw をデフォルトでサンドボックス化されていないとしているのはそのためです。エージェントのシェルを封じ込めたいなら、VM や別のユーザーアカウントで動かすか、NanoClaw や NemoClaw のように初期状態で隔離するエージェントを選んでください。
テレメトリーとモデル
README によれば、テレメトリー、分析、データ共有は一切ありません。編集済みの実行トレースをクレジットと引き換えに送る Trace Commons は、オプトインしない限りオフです(ドキュメント)。とはいえ、プロンプトは選んだプロバイダーに送られ、ドキュメントが推奨するデフォルトは NEAR AI です。Anthropic、OpenAI、OpenRouter をはじめ約 20 のプロバイダーに切り替えたり、Codex プロバイダー経由で ChatGPT のサブスクリプションを使ったり、Ollama、vLLM、LM Studio ですべてをローカルに保ったりできます(プロバイダー)。
ソフトウェアは MIT または Apache-2.0 のデュアルライセンスです。
1.0 の書き直しとチャンネル
1.x の書き直しで Discord、Signal、WhatsApp が削られました。残るチャットチャンネルは Slack と Telegram だけで(チャンネル)、そのほかに Web UI、ターミナル、OpenAI 形式の Responses API があります。どちらのチャンネルも Webhook で配信するため、家庭用ルーターの内側にあるノート PC では、Telegram から届くようにするために公開ホストかトンネルが必要です。1.0 以降、マイナーリリースの間でも設定やチャンネルが変わっているので、アップグレード前には変更履歴を読んでください。
不在中の作業
認証情報に次いで IronClaw が強いのがここです。cron、イベント、Webhook のルーチン、バックグラウンドのサブエージェント、そして 30 分ごとに見直す HEARTBEAT.md のチェックリストがあります(heartbeat)。メモリはディスク上の検索可能なワークスペースに保存されます。
NEAR AI のホスト型インスタンス
自分で運用したくない場合、NEAR AI は Agent Hub を通じて、NEAR AI Cloud 上の Trusted Execution Environment で動くホスト型インスタンスを提供しています。プランはインスタンス 1 つの無料の Starter から月額 200 ドルまであり、このページの料金表に掲載しています。SSH ログインとブラウザゲートウェイが提供され、更新は NEAR AI が行います。
どんな人に向いているか
IronClaw は、モデルが読めない API キーを持つ常時稼働のエージェントを、主に Slack、Telegram、ブラウザ経由で、Mac か Linux マシン上で使いたい人に向いています。WhatsApp、Discord、iMessage が必要な場合、シェルコマンドをデフォルトで封じ込めたい場合、Windows でホストしたい場合には向きません。
他のツールとの比較
- ZeroClaw も MIT または Apache-2.0 の単一の Rust バイナリですが、デフォルトでツールをサンドボックス化し、より多くのチャンネルに対応しています。
- OpenClaw ははるかに多くのチャンネルとずっと大きなコミュニティを持ちますが、デフォルトでテレメトリーを送信し、やはりデフォルトではサンドボックス化しません。OpenClaw は安全か?をご覧ください。
- 私たちが開発している Rakazo は、デフォルトでサンドボックス化され、テレメトリーはなく、WhatsApp、iMessage、モバイルアプリにも対応していますが、単一のバイナリではなく Docker Compose で動作します。
ほかの選択肢については、OpenClaw の代替ツールとおすすめのセルフホスト AI エージェントをご覧ください。
料金
| Open source | 無料 |
|
|---|---|---|
| NEAR AI Cloud Starter | 無料 |
|
| NEAR AI Cloud Basic | 月額$20 |
|
| NEAR AI Cloud Pro+ | 月額$200 |
|
機能
| ウェブ検索 | あり |
|---|---|
| 画像生成 | 不明 |
| 音声モード | 不明 |
| ファイルのアップロード | あり |
| メモリー | あり |
| 代わりに操作を実行 | あり |
| アプリ連携 | あり |
| 自律的に動作 | あり |
| 自分から連絡してくる | あり |
| 複数のボット | あり |
長所
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
短所
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
向いている人
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
出典
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)