
Recenzja IronClaw AI: agent NEAR AI w Rust, na własnym serwerze lub w TEE
Recenzja IronClaw: agent NEAR AI w Rust, jak chroni poświadczenia przed modelem, co obejmuje jego sandbox WASM, a czego nie, i co usunięto w wersji 1.0.
IronClaw to osobisty agent AI od NEAR AI, napisany w Rust i przedstawiany jako nastawiona na bezpieczeństwo wersja OpenClaw. Wersja 0.1.0 ukazała się 12 lutego 2026, a przepisana od nowa 1.0 pojawiła się 27 lipca 2026 (wydania). Gdy sprawdzaliśmy 8 listopada 2026, miał 12,716 gwiazdek na GitHubie. Recenzja dotyczy agenta z repozytorium nearai/ironclaw.
Najciekawsze jest to, jak obchodzi się z sekretami. Haczyk polega na tym, że jego sandbox obejmuje rozszerzenia, a nie polecenia powłoki, które agent uruchamia na naszej maszynie.
Instalacja
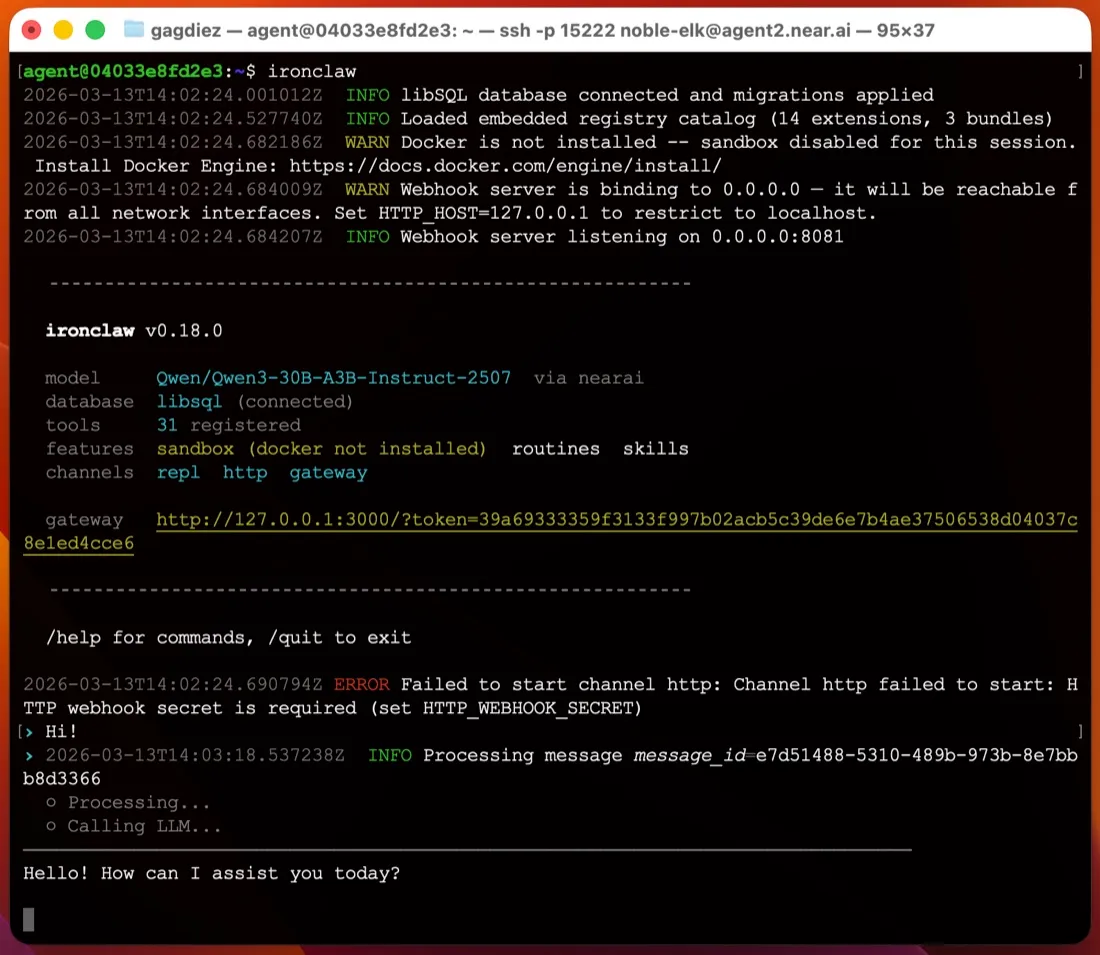
Instaluje się jeden plik binarny, bez stosu Node czy Pythona. Quickstart podaje instalator powłoki dla macOS i Linuksa oraz instalator PowerShell dla Windows (najnowsze wydanie zawiera też MSI). Następnie ironclaw onboard pyta o dostawcę modelu, tworzy ~/.ironclaw, umieszcza główny klucz szyfrujący w pęku kluczy systemu operacyjnego i wypisuje link logowania do interfejsu webowego pod 127.0.0.1:3000.
Dla jednego użytkownika nie trzeba uruchamiać serwera bazy danych; stan jest przechowywany we wbudowanych plikach bazy danych. Konfiguracje wieloużytkownikowe przechodzą na PostgreSQL. Na macOS i Linuksie ironclaw service install rejestruje usługę launchd lub systemd, dzięki czemu agent działa dalej po zamknięciu terminala (dokumentacja usług). Windows nie ma opcji usługi, więc ironclaw serve musi działać na pierwszym planie, co czyni Windows słabym hostem dla agenta działającego bez przerwy.
W porównaniu z ręczną edycją pliku TOML, jak w ZeroClaw, to jedno z łatwiejszych pierwszych uruchomień wśród samodzielnie hostowanych agentów.
Poświadczenia: najmocniejsza strona
Jeśli model agenta może odczytać klucze API, prompt injection może próbować nakłonić go do ich wypisania. IronClaw szyfruje sekrety algorytmem AES-256-GCM, trzyma główny klucz w pęku kluczy systemu i wstrzykuje poświadczenia na poziomie proxy sieciowego. Dokumentacja narzędzi w sandboksie mówi, że poświadczenia „are never passed into the WASM module’s memory” (nigdy nie trafiają do pamięci modułu WASM): narzędzie wysyła nieuwierzytelnione żądanie, a proxy dodaje nagłówek. Model nigdy nie widzi surowego tokena, więc nie może go ujawnić. Najbardziej liczy się to przy rozszerzeniach Gmail, Calendar, Drive i GitHub.
Co obejmuje sandbox, a czego nie
Rozszerzenia działają w sandboksie WebAssembly. Według tej samej dokumentacji narzędzie WASM nie ma dostępu do systemu plików, chyba że zadeklaruje ścieżki, nie może uruchamiać procesów ani poleceń powłoki i może łączyć się tylko z hostami wymienionymi w swoim capabilities.json. Proxy odrzuca wszystko inne, zanim połączenie zostanie otwarte.
To realna granica, ale dotyczy rozszerzeń, a nie samego agenta. Domyślny profil, local-dev, wskazuje na przestrzeń roboczą hosta i lokalne procesy hosta (źródło). Polecenia powłoki i edycje plików działają bezpośrednio na naszej maszynie, a agent pyta tylko przed działaniami destrukcyjnymi. Izolacja w Dockerze wymaga innego profilu, a dokumentacja konfiguracji mówi, że profil „is a security boundary, not a preset” (jest granicą bezpieczeństwa, a nie gotowym ustawieniem). Dlatego lista kontrolna na tej stronie oznacza IronClaw jako domyślnie bez sandboksa. Aby ograniczyć powłokę agenta, można uruchomić go w maszynie wirtualnej lub na osobnym koncie użytkownika albo wybrać agenta, który izoluje ją od razu, na przykład NanoClaw lub NemoClaw.
Telemetria i modele
README deklaruje brak telemetrii, analityki i udostępniania danych. Trace Commons, który wysyła zredagowane ślady działania w zamian za kredyty, jest wyłączony, dopóki się na niego nie zgodzi (dokumentacja). Prompty i tak trafiają do wybranego dostawcy, a NEAR AI to domyślny dostawca zalecany w dokumentacji. Można przełączyć się na Anthropic, OpenAI, OpenRouter i około dwudziestu innych, używać subskrypcji ChatGPT przez dostawcę Codex albo trzymać wszystko lokalnie z Ollama, vLLM lub LM Studio (dostawcy).
Oprogramowanie ma podwójną licencję MIT lub Apache-2.0.
Przepisanie w wersji 1.0 i kanały
Przepisana wersja 1.x porzuciła Discord, Signal i WhatsApp. Slack i Telegram to jedyne pozostałe kanały czatu (kanały), obok interfejsu webowego, terminala i API Responses w stylu OpenAI. Oba kanały dostarczają wiadomości przez webhook, więc laptop za domowym routerem potrzebuje publicznego hosta lub tunelu, zanim Telegram będzie mógł do niego dotrzeć. Ustawienia i kanały zmieniały się też między wydaniami pomocniczymi od wersji 1.0, więc przed aktualizacją warto przeczytać changelog.
Praca pod nieobecność użytkownika
Tu, zaraz po poświadczeniach, IronClaw jest najmocniejszy. Ma rutyny cron, zdarzeniowe i webhookowe, subagentów działających w tle oraz listę kontrolną HEARTBEAT.md, którą przegląda co 30 minut (heartbeat). Pamięć znajduje się w przeszukiwalnej przestrzeni roboczej na dysku.
Hostowane instancje od NEAR AI
Kto woli nie uruchamiać go samodzielnie, może skorzystać z hostowanych instancji NEAR AI dostępnych przez Agent Hub, działających w Trusted Execution Environment na NEAR AI Cloud. Plany sięgają od darmowego planu Starter z jedną instancją do $200 miesięcznie; wymienia je tabela cen na tej stronie. Dostaje się login SSH i bramkę w przeglądarce, a aktualizacjami zajmuje się NEAR AI.
Dla kogo
IronClaw pasuje osobom, które chcą agenta działającego bez przerwy, z kluczami API niedostępnymi dla modelu, pracującego głównie przez Slacka, Telegrama lub przeglądarkę, na Macu lub maszynie z Linuksem. Gorzej się sprawdzi, jeśli potrzebny jest WhatsApp, Discord lub iMessage, polecenia powłoki mają być domyślnie ograniczone albo hostem ma być Windows.
Porównanie
- ZeroClaw to również pojedynczy plik binarny w Rust na licencji MIT lub Apache-2.0, ale domyślnie uruchamia narzędzia w sandboksie i oferuje więcej kanałów.
- OpenClaw ma znacznie więcej kanałów i dużo większą społeczność, ale domyślnie wysyła telemetrię i również domyślnie nie używa sandboksa. Zobacz czy OpenClaw jest bezpieczny?
- Rakazo, które tworzymy, domyślnie działa w sandboksie, bez telemetrii, i dodaje WhatsApp, iMessage oraz aplikacje mobilne, ale działa na Docker Compose, a nie jako pojedynczy plik binarny.
Więcej opcji w zestawieniach alternatyw dla OpenClaw i najlepszych samodzielnie hostowanych agentów AI.
Ceny
| Open source | Za darmo |
|
|---|---|---|
| NEAR AI Cloud Starter | Za darmo |
|
| NEAR AI Cloud Basic | 20 USD/mies. |
|
| NEAR AI Cloud Pro+ | 200 USD/mies. |
|
Funkcje
| Wyszukiwanie w sieci | Tak |
|---|---|
| Generowanie obrazów | Nieznane |
| Tryb głosowy | Nieznane |
| Przesyłanie plików | Tak |
| Pamięć | Tak |
| Wykonuje zadania za ciebie | Tak |
| Integracje z aplikacjami | Tak |
| Działa samodzielnie | Tak |
| Pisze pierwszy | Tak |
| Wiele botów | Tak |
Mocne strony
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
Słabe strony
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
Najlepszy dla
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
Źródła
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)