
IronClaw AI review: de Rust-agent van NEAR AI, zelf gehost of in een TEE
IronClaw-review: de Rust-agent van NEAR AI, hoe hij credentials voor het model verbergt, wat de WASM-sandbox wel en niet dekt, en wat de 1.0-rewrite schrapte.
IronClaw is een persoonlijke AI-agent van NEAR AI, geschreven in Rust en gepositioneerd als een op beveiliging gerichte variant van OpenClaw. Versie 0.1.0 verscheen op 12 februari 2026, en een herschreven 1.0 volgde op 27 juli 2026 (releases). Toen we op 8 november 2026 keken, had het 12.716 GitHub-sterren. Deze review gaat over de agent in de repo nearai/ironclaw.
Het interessante deel is hoe hij met secrets omgaat. Het addertje is dat de sandbox extensies dekt, niet de shell-commando’s die de agent op uw machine uitvoert.
Installatie
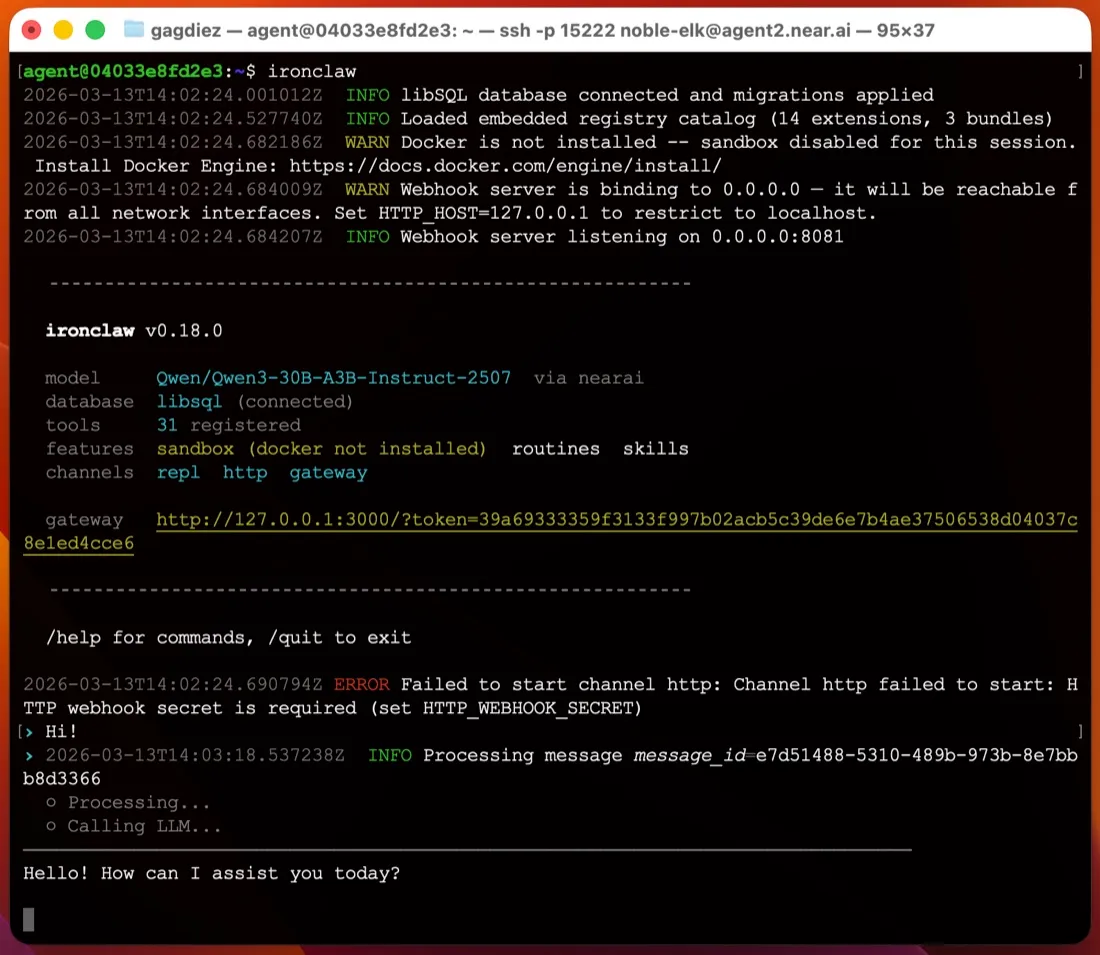
U installeert één binary, zonder Node- of Python-stack. De quickstart geeft een shell-installer voor macOS en Linux en een PowerShell-installer voor Windows (de nieuwste release bevat ook een MSI). Daarna vraagt ironclaw onboard om een modelprovider, maakt ~/.ironclaw aan, zet de hoofdsleutel voor versleuteling in de keychain van uw OS en toont een inloglink voor de web-UI op 127.0.0.1:3000.
Voor één gebruiker hoeft u geen databaseserver te draaien; de state staat in ingebedde databasebestanden. Setups met meerdere gebruikers stappen over op PostgreSQL. Op macOS en Linux registreert ironclaw service install een launchd- of systemd-service, zodat de agent blijft draaien nadat u de terminal sluit (servicedocumentatie). Windows heeft geen service-optie, dus laat u ironclaw serve op de voorgrond draaien, wat Windows een slechte host maakt voor een agent die altijd aan staat.
Vergeleken met handmatig een TOML-bestand bewerken, zoals ZeroClaw u laat doen, is dit een van de makkelijkere eerste starts onder zelf gehoste agents.
Credentials: het sterkste onderdeel
Als het model van een agent uw API-sleutels kan lezen, kan een prompt-injectie proberen het over te halen ze af te drukken. IronClaw versleutelt secrets met AES-256-GCM, bewaart de hoofdsleutel in de keychain van het OS, en injecteert credentials bij een netwerkproxy. De documentatie over gesandboxte tools zegt dat credentials “are never passed into the WASM module’s memory”: de tool stuurt een niet-geauthenticeerd verzoek en de proxy voegt de header toe. Het model ziet het ruwe token nooit, dus kan het ook niet lekken. Dat is het belangrijkst voor de extensies voor Gmail, Calendar, Drive en GitHub.
Wat de sandbox dekt, en wat niet
Extensies draaien in een WebAssembly-sandbox. Volgens dezelfde documentatie heeft een WASM-tool geen bestandssysteemtoegang tenzij hij paden declareert, kan hij geen processen starten of shell-commando’s uitvoeren, en kan hij alleen hosts bereiken die in zijn capabilities.json staan. De proxy weigert al het andere voordat de verbinding opent.
Dat is een echte grens, maar die geldt voor extensies, niet voor de agent zelf. Het standaardprofiel, local-dev, wijst naar uw host-workspace en lokale host-processen (broncode). Shell-commando’s en bestandswijzigingen draaien direct op uw machine, en de agent vraagt alleen toestemming vóór destructieve acties. Docker-isolatie vereist een ander profiel, en de configuratiedocumentatie zegt dat een profiel “is a security boundary, not a preset”. Daarom markeert de checklist op deze pagina IronClaw als niet standaard gesandboxt. Wilt u de shell van de agent afschermen, draai hem dan in een VM of onder een apart gebruikersaccount, of kies een agent die dat standaard isoleert, zoals NanoClaw of NemoClaw.
Telemetrie en modellen
De README zegt dat er geen telemetrie, analytics of datadeling is. Trace Commons, dat geredigeerde run-traces stuurt in ruil voor tegoed, staat uit tenzij u ervoor kiest (documentatie). Uw prompts gaan nog steeds naar de provider die u kiest, en NEAR AI is de standaard die de documentatie aanraadt. U kunt overstappen op Anthropic, OpenAI, OpenRouter en zo’n twintig andere, een ChatGPT-abonnement gebruiken via de Codex-provider, of alles lokaal houden met Ollama, vLLM of LM Studio (providers).
De software heeft een dubbele licentie: MIT of Apache-2.0.
De 1.0-rewrite en kanalen
De 1.x-rewrite schrapte Discord, Signal en WhatsApp. Slack en Telegram zijn de enige overgebleven chatkanalen (kanalen), naast de web-UI, de terminal en een Responses API in OpenAI-stijl. Beide kanalen leveren via webhook, dus een laptop achter een thuisrouter heeft een publieke host of een tunnel nodig voordat Telegram hem kan bereiken. Instellingen en kanalen zijn sinds 1.0 ook tussen minor releases veranderd, dus lees de changelog voordat u upgradet.
Werken terwijl u weg bent
Hier is IronClaw, na credentials, het sterkst. Het heeft cron-, event- en webhook-routines, subagents op de achtergrond, en een HEARTBEAT.md-checklist die hij elke 30 minuten doorloopt (heartbeat). Het geheugen staat in een doorzoekbare workspace op schijf.
Gehoste instanties van NEAR AI
Wilt u het liever niet zelf draaien, dan biedt NEAR AI via zijn Agent Hub gehoste instanties die in een Trusted Execution Environment op NEAR AI Cloud draaien. Abonnementen lopen van een gratis Starter-niveau met één instantie tot $200 per maand; de prijstabel op deze pagina somt ze op. U krijgt een SSH-login en een browser-gateway, en NEAR AI regelt de updates.
Voor wie het geschikt is
IronClaw past bij mensen die een altijd actieve agent willen met API-sleutels die het model niet kan lezen, vooral werkend via Slack, Telegram of de browser, op een Mac of Linux-machine. Het past minder goed als u WhatsApp, Discord of iMessage nodig hebt, shell-commando’s standaard afgeschermd wilt hebben, of op Windows wilt hosten.
Hoe het zich verhoudt
- ZeroClaw is ook één Rust-binary onder MIT of Apache-2.0, maar sandboxt zijn tools standaard en biedt meer kanalen.
- OpenClaw heeft veel meer kanalen en een veel grotere community, maar verstuurt standaard telemetrie en sandboxt standaard ook niet. Zie is OpenClaw veilig?
- Rakazo, dat wij maken, is standaard gesandboxt zonder telemetrie en voegt WhatsApp, iMessage en mobiele apps toe, maar draait op Docker Compose in plaats van als één binary.
Voor meer opties, zie OpenClaw-alternatieven en de beste zelf gehoste AI-agent.
Prijzen
| Open source | Gratis |
|
|---|---|---|
| NEAR AI Cloud Starter | Gratis |
|
| NEAR AI Cloud Basic | US$ 20/mnd |
|
| NEAR AI Cloud Pro+ | US$ 200/mnd |
|
Functies
| Zoeken op het web | Ja |
|---|---|
| Afbeeldingen maken | Onbekend |
| Spraakmodus | Onbekend |
| Bestanden uploaden | Ja |
| Geheugen | Ja |
| Voert taken voor je uit | Ja |
| App-koppelingen | Ja |
| Werkt zelfstandig | Ja |
| Stuurt zelf eerst een bericht | Ja |
| Meerdere bots | Ja |
Sterke punten
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
Zwakke punten
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
Ideaal voor
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
Bronnen
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)