
Reseña de IronClaw AI: el agente en Rust de NEAR AI, autoalojado o en un TEE
Reseña de IronClaw: el agente en Rust de NEAR AI, cómo oculta las credenciales al modelo, qué cubre su sandbox WASM y qué eliminó la reescritura 1.0.
IronClaw es un agente personal de IA de NEAR AI, escrito en Rust y presentado como una versión de OpenClaw centrada en la seguridad. La versión 0.1.0 salió el 12 de febrero de 2026, y una 1.0 reescrita llegó el 27 de julio de 2026 (releases). Tenía 12.716 estrellas en GitHub cuando lo comprobamos el 8 de noviembre de 2026. Esta reseña cubre el agente del repositorio nearai/ironclaw.
Lo interesante es cómo gestiona los secretos. El problema es que su sandbox cubre las extensiones, no los comandos de shell que el agente ejecuta en su máquina.
Instalación
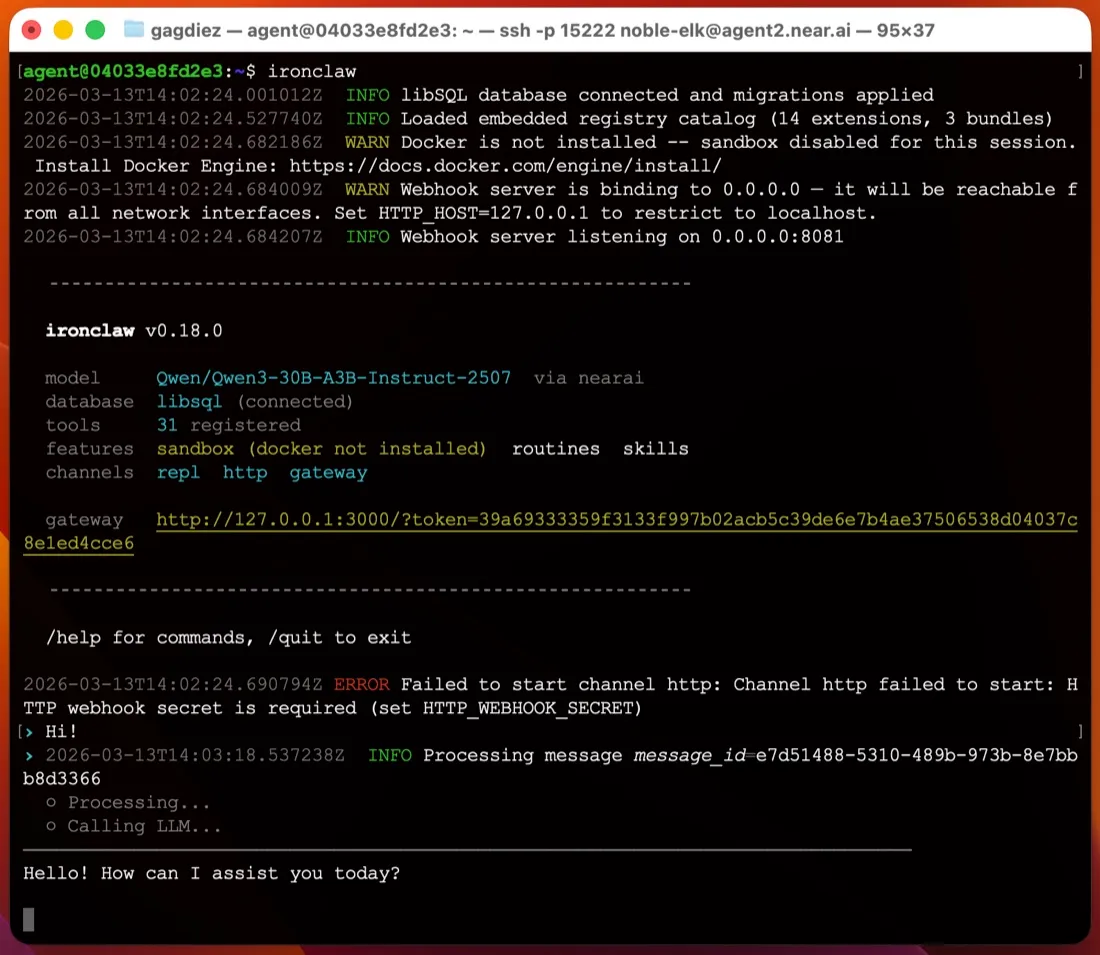
Usted instala un único binario, sin stack de Node ni de Python. El quickstart ofrece un instalador de shell para macOS y Linux y un instalador de PowerShell para Windows (la última versión también incluye un MSI). Después, ironclaw onboard le pide un proveedor de modelos, crea ~/.ironclaw, guarda la clave maestra de cifrado en el llavero del sistema operativo e imprime un enlace de inicio de sesión para la interfaz web en 127.0.0.1:3000.
Para un solo usuario no hay que ejecutar ningún servidor de base de datos; el estado vive en archivos de base de datos embebidos. Las instalaciones multiusuario pasan a PostgreSQL. En macOS y Linux, ironclaw service install registra un servicio de launchd o systemd para que el agente siga funcionando después de cerrar la terminal (documentación del servicio). Windows no tiene opción de servicio, así que tiene que dejar ironclaw serve ejecutándose en primer plano, lo que convierte a Windows en un mal anfitrión para un agente siempre encendido.
Comparado con editar un archivo TOML a mano, como le obliga ZeroClaw, es uno de los primeros arranques más sencillos entre los agentes autoalojados.
Credenciales: su punto más fuerte
Si el modelo de un agente puede leer sus claves de API, una inyección de prompt puede intentar convencerlo de que las imprima. IronClaw cifra los secretos con AES-256-GCM, guarda la clave maestra en el llavero del sistema operativo e inyecta las credenciales en un proxy de red. La documentación de herramientas aisladas dice que las credenciales “nunca se pasan a la memoria del módulo WASM”: la herramienta envía una petición sin autenticar y el proxy añade la cabecera. El modelo nunca ve el token en bruto, así que no puede filtrarlo. Eso importa sobre todo para las extensiones de Gmail, Calendar, Drive y GitHub.
Qué cubre el sandbox y qué no
Las extensiones se ejecutan en un sandbox de WebAssembly. Según esa misma documentación, una herramienta WASM no tiene acceso al sistema de archivos salvo que declare rutas, no puede lanzar procesos ni ejecutar comandos de shell, y solo puede llegar a los hosts listados en su capabilities.json. El proxy rechaza cualquier otra cosa antes de que se abra la conexión.
Es una frontera real, pero se aplica a las extensiones, no al propio agente. El perfil por defecto, local-dev, se resuelve a su espacio de trabajo en el host y a procesos locales del host (código fuente). Los comandos de shell y las ediciones de archivos se ejecutan directamente en su máquina, y el agente solo pregunta antes de acciones destructivas. El aislamiento con Docker necesita otro perfil, y la documentación de configuración dice que un perfil “es una frontera de seguridad, no un preajuste”. Por eso la lista de comprobación de esta página marca IronClaw como no aislado por defecto. Si quiere contener la shell del agente, ejecútelo en una máquina virtual o en una cuenta de usuario separada, o elija un agente que la aísle de serie, como NanoClaw o NemoClaw.
Telemetría y modelos
El README dice que no hay telemetría, analítica ni intercambio de datos. Trace Commons, que envía trazas de ejecución con los datos sensibles eliminados a cambio de crédito, está desactivado salvo que usted lo active (documentación). Sus prompts siguen yendo al proveedor que elija, y NEAR AI es el que la documentación recomienda por defecto. Puede cambiar a Anthropic, OpenAI, OpenRouter y una veintena más, usar una suscripción de ChatGPT a través del proveedor Codex, o mantenerlo todo en local con Ollama, vLLM o LM Studio (proveedores).
El software tiene doble licencia, MIT o Apache-2.0.
La reescritura 1.0 y los canales
La reescritura 1.x eliminó Discord, Signal y WhatsApp. Slack y Telegram son los únicos canales de chat que quedan (canales), junto a la interfaz web, la terminal y una Responses API al estilo de OpenAI. Ambos canales entregan mediante webhook, así que un portátil detrás de un router doméstico necesita un host público o un túnel para que Telegram pueda llegar a él. La configuración y los canales también han cambiado entre versiones menores desde la 1.0, así que lea el changelog antes de actualizar.
Trabajar mientras no está
Aquí es donde IronClaw brilla más después de las credenciales. Tiene rutinas por cron, eventos y webhooks, subagentes en segundo plano y una lista de comprobación HEARTBEAT.md que revisa cada 30 minutos (heartbeat). La memoria vive en un espacio de trabajo con búsqueda en disco.
Instancias alojadas por NEAR AI
Si prefiere no gestionarlo usted, NEAR AI ofrece instancias alojadas a través de su Agent Hub que se ejecutan en un Trusted Execution Environment en NEAR AI Cloud. Los planes van desde un nivel Starter gratuito con una instancia hasta 200 $ al mes; la tabla de precios de esta página los recoge. Obtiene un acceso SSH y un gateway en el navegador, y NEAR AI se encarga de las actualizaciones.
Para quién es
IronClaw encaja con quienes quieren un agente siempre encendido con claves de API que el modelo no puede leer, trabajando sobre todo desde Slack, Telegram o el navegador, en un Mac o una máquina Linux. Encaja peor si necesita WhatsApp, Discord o iMessage, quiere los comandos de shell contenidos por defecto o quiere alojarlo en Windows.
Comparación
- ZeroClaw también es un único binario de Rust bajo MIT o Apache-2.0, pero aísla sus herramientas por defecto y ofrece más canales.
- OpenClaw tiene muchos más canales y una comunidad mucho mayor, pero envía telemetría por defecto y tampoco usa sandbox por defecto. Consulte ¿es seguro OpenClaw?
- Rakazo, que desarrollamos nosotros, está aislado por defecto, sin telemetría, y añade WhatsApp, iMessage y apps móviles, pero se ejecuta con Docker Compose en lugar de un único binario.
Para más opciones, consulte las alternativas a OpenClaw y el mejor agente de IA autoalojado.
Precios
| Open source | Gratis |
|
|---|---|---|
| NEAR AI Cloud Starter | Gratis |
|
| NEAR AI Cloud Basic | 20 US$/mes |
|
| NEAR AI Cloud Pro+ | 200 US$/mes |
|
Funciones
| Búsqueda web | Sí |
|---|---|
| Generación de imágenes | Desconocido |
| Modo de voz | Desconocido |
| Subida de archivos | Sí |
| Memoria | Sí |
| Hace tareas por ti | Sí |
| Integraciones con apps | Sí |
| Trabaja por su cuenta | Sí |
| Te escribe primero | Sí |
| Varios bots | Sí |
Puntos fuertes
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
Puntos débiles
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
Ideal para
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
Fuentes
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)