
IronClaw AI im Test: NEAR AIs Rust-Agent, selbst gehostet oder in einer TEE
IronClaw im Test: NEAR AIs Rust-Agent, wie er Zugangsdaten vor dem Modell schützt, was seine WASM-Sandbox abdeckt und was nicht, und was der 1.0-Umbau strich.
IronClaw ist ein persönlicher KI-Agent von NEAR AI, geschrieben in Rust und als sicherheitsorientierte Variante von OpenClaw positioniert. Version 0.1.0 erschien am 12. Februar 2026, eine neu geschriebene 1.0 folgte am 27. Juli 2026 (Releases). Bei unserer Prüfung am 8. November 2026 hatte er 12.716 GitHub-Sterne. Dieser Test behandelt den Agenten im Repo nearai/ironclaw.
Interessant ist, wie er mit Secrets umgeht. Der Haken: Seine Sandbox deckt Erweiterungen ab, nicht die Shell-Befehle, die der Agent auf Ihrem Rechner ausführt.
Installation
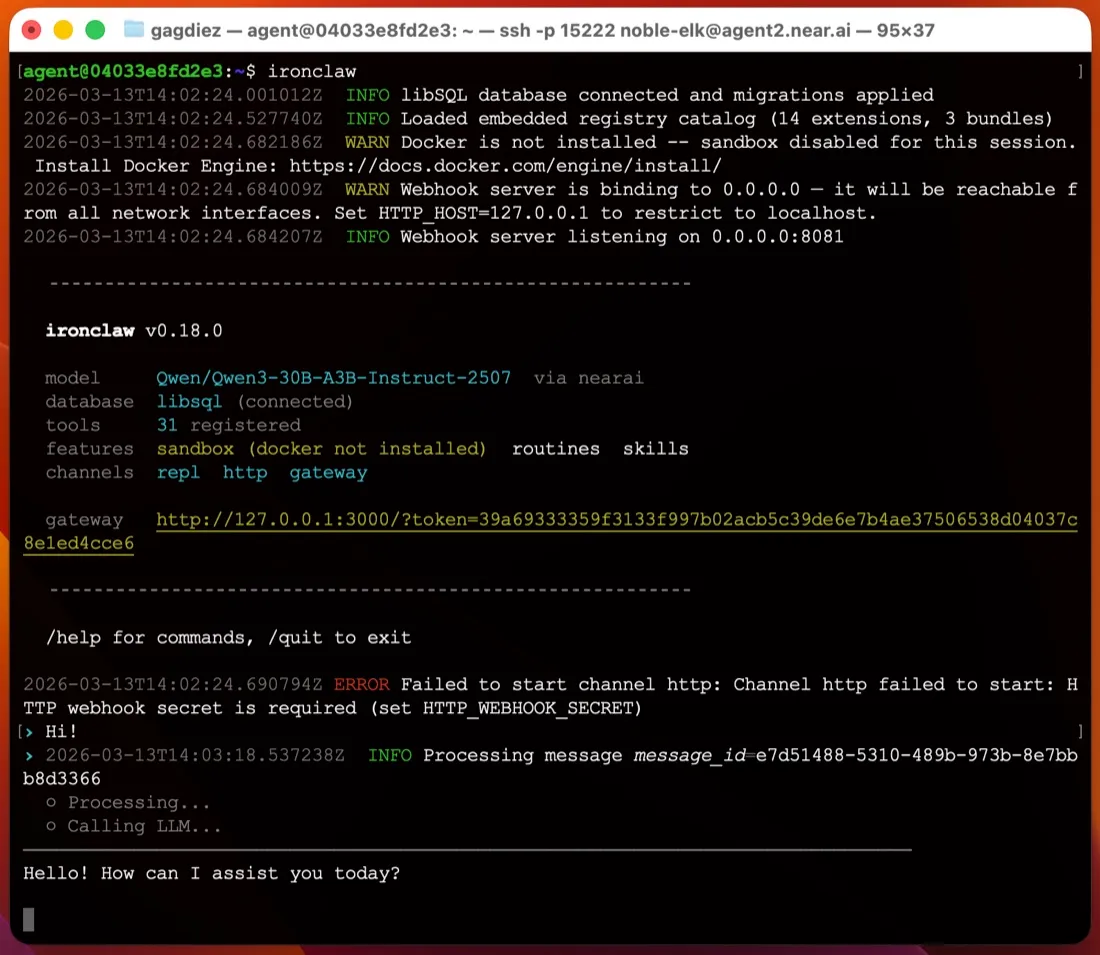
Sie installieren ein einzelnes Binary, ohne Node- oder Python-Stack. Der Quickstart bietet einen Shell-Installer für macOS und Linux und einen PowerShell-Installer für Windows (das neueste Release liefert außerdem ein MSI). Danach fragt ironclaw onboard nach einem Modellanbieter, legt ~/.ironclaw an, speichert den Master-Verschlüsselungsschlüssel im Schlüsselbund Ihres Betriebssystems und gibt einen Login-Link für die Web-Oberfläche auf 127.0.0.1:3000 aus.
Für einen einzelnen Nutzer müssen Sie keinen Datenbankserver betreiben; der Zustand liegt in eingebetteten Datenbankdateien. Mehrbenutzer-Setups wechseln zu PostgreSQL. Auf macOS und Linux registriert ironclaw service install einen launchd- oder systemd-Dienst, damit der Agent weiterläuft, nachdem Sie das Terminal geschlossen haben (Service-Dokumentation). Windows hat keine Dienst-Option; Sie lassen ironclaw serve also im Vordergrund laufen, was Windows zu einem schlechten Host für einen ständig laufenden Agenten macht.
Verglichen mit dem Bearbeiten einer TOML-Datei von Hand, wie bei ZeroClaw, ist das einer der einfacheren ersten Starts unter den selbst gehosteten Agenten.
Zugangsdaten: die größte Stärke
Wenn das Modell eines Agenten Ihre API-Schlüssel lesen kann, kann eine Prompt-Injection versuchen, es zum Ausgeben dieser Schlüssel zu bringen. IronClaw verschlüsselt Secrets mit AES-256-GCM, bewahrt den Master-Schlüssel im Schlüsselbund des Betriebssystems auf und fügt Zugangsdaten an einem Netzwerk-Proxy ein. Laut der Dokumentation zu Sandbox-Tools werden Zugangsdaten „never passed into the WASM module’s memory”: Das Tool sendet eine nicht authentifizierte Anfrage, und der Proxy fügt den Header hinzu. Das Modell sieht das rohe Token nie und kann es daher nicht preisgeben. Das zählt am meisten bei den Erweiterungen für Gmail, Calendar, Drive und GitHub.
Was die Sandbox abdeckt und was nicht
Erweiterungen laufen in einer WebAssembly-Sandbox. Laut derselben Dokumentation hat ein WASM-Tool keinen Dateisystemzugriff, sofern es keine Pfade deklariert, kann keine Prozesse starten oder Shell-Befehle ausführen und nur Hosts erreichen, die in seiner capabilities.json stehen. Alles andere lehnt der Proxy ab, bevor die Verbindung zustande kommt.
Das ist eine echte Grenze, aber sie gilt für Erweiterungen, nicht für den Agenten selbst. Das Standardprofil local-dev verweist auf Ihren Host-Workspace und lokale Host-Prozesse (Quellcode). Shell-Befehle und Dateiänderungen laufen direkt auf Ihrem Rechner, und der Agent fragt nur vor destruktiven Aktionen nach. Docker-Isolation erfordert ein anderes Profil, und die Konfigurationsdokumentation sagt, ein Profil „is a security boundary, not a preset”. Deshalb markiert die Checkliste auf dieser Seite IronClaw als standardmäßig nicht in einer Sandbox. Wenn die Shell des Agenten eingegrenzt sein soll, betreiben Sie ihn in einer VM oder unter einem separaten Benutzerkonto, oder wählen Sie einen Agenten, der sie ab Werk isoliert, etwa NanoClaw oder NemoClaw.
Telemetrie und Modelle
Laut README gibt es keine Telemetrie, keine Analytics und keine Datenweitergabe. Trace Commons, das gegen Guthaben geschwärzte Ausführungs-Traces sendet, ist aus, sofern Sie nicht zustimmen (Dokumentation). Ihre Prompts gehen trotzdem an den Anbieter, den Sie wählen, und NEAR AI ist der Standard, den die Dokumentation empfiehlt. Sie können zu Anthropic, OpenAI, OpenRouter und etwa zwanzig weiteren wechseln, ein ChatGPT-Abo über den Codex-Anbieter nutzen oder mit Ollama, vLLM oder LM Studio alles lokal halten (Anbieter).
Die Software steht unter einer Doppellizenz MIT oder Apache-2.0.
Der 1.0-Umbau und die Kanäle
Der 1.x-Umbau hat Discord, Signal und WhatsApp gestrichen. Slack und Telegram sind die einzigen verbliebenen Chat-Kanäle (Kanäle), neben der Web-Oberfläche, dem Terminal und einer Responses API im OpenAI-Stil. Beide Kanäle liefern per Webhook; ein Laptop hinter einem Heimrouter braucht also einen öffentlichen Host oder einen Tunnel, bevor Telegram ihn erreichen kann. Einstellungen und Kanäle haben sich seit 1.0 auch zwischen Minor-Releases geändert; lesen Sie daher vor einem Upgrade das Changelog.
Arbeiten, während Sie weg sind
Hier ist IronClaw nach den Zugangsdaten am stärksten. Er hat Cron-, Ereignis- und Webhook-Routinen, Hintergrund-Subagenten und eine HEARTBEAT.md-Checkliste, die er alle 30 Minuten durchgeht (Heartbeat). Der Speicher liegt in einem durchsuchbaren Workspace auf der Festplatte.
Gehostete Instanzen von NEAR AI
Wenn Sie ihn lieber nicht selbst betreiben, bietet NEAR AI über seinen Agent Hub gehostete Instanzen an, die in einer Trusted Execution Environment auf NEAR AI Cloud laufen. Die Pläne reichen von einer kostenlosen Starter-Stufe mit einer Instanz bis zu 200 $ pro Monat; die Preistabelle auf dieser Seite listet sie auf. Sie erhalten einen SSH-Login und ein Browser-Gateway, und NEAR AI kümmert sich um Updates.
Für wen er sich eignet
IronClaw passt zu Menschen, die einen ständig laufenden Agenten mit API-Schlüsseln wollen, die das Modell nicht lesen kann, und vor allem über Slack, Telegram oder den Browser auf einem Mac oder Linux-Rechner arbeiten. Weniger gut passt er, wenn Sie WhatsApp, Discord oder iMessage brauchen, Shell-Befehle standardmäßig eingegrenzt haben wollen oder auf Windows hosten möchten.
Im Vergleich
- ZeroClaw ist ebenfalls ein einzelnes Rust-Binary unter MIT oder Apache-2.0, führt seine Tools aber standardmäßig in einer Sandbox aus und bietet mehr Kanäle.
- OpenClaw hat weit mehr Kanäle und eine viel größere Community, sendet aber standardmäßig Telemetrie und nutzt standardmäßig ebenfalls keine Sandbox. Siehe Ist OpenClaw sicher?
- Rakazo, das wir entwickeln, ist standardmäßig in einer Sandbox, ohne Telemetrie, und bietet zusätzlich WhatsApp, iMessage und Mobile-Apps, läuft aber auf Docker Compose statt als einzelnes Binary.
Weitere Optionen finden Sie unter OpenClaw-Alternativen und bei den besten selbst gehosteten KI-Agenten.
Preise
| Open source | Gratis |
|
|---|---|---|
| NEAR AI Cloud Starter | Gratis |
|
| NEAR AI Cloud Basic | 20 $/Monat |
|
| NEAR AI Cloud Pro+ | 200 $/Monat |
|
Funktionen
| Websuche | Ja |
|---|---|
| Bilderzeugung | Unbekannt |
| Sprachmodus | Unbekannt |
| Datei-Uploads | Ja |
| Gedächtnis | Ja |
| Erledigt Aufgaben für dich | Ja |
| App-Integrationen | Ja |
| Arbeitet selbstständig | Ja |
| Meldet sich von selbst | Ja |
| Mehrere Bots möglich | Ja |
Stärken
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
Schwächen
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
Ideal für
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
Quellen
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)