
Análise do IronClaw AI: o agente em Rust da NEAR AI, auto-hospedado ou em um TEE
Análise do IronClaw: o agente em Rust da NEAR AI, como esconde as credenciais do modelo, o que o sandbox WASM cobre e o que a reescrita 1.0 removeu.
O IronClaw é um agente pessoal de IA da NEAR AI, escrito em Rust e apresentado como uma versão do OpenClaw focada em segurança. A versão 0.1.0 saiu em 12 de fevereiro de 2026, e uma 1.0 reescrita veio em 27 de julho de 2026 (releases). Tinha 12.716 estrelas no GitHub quando conferimos, em 8 de novembro de 2026. Esta análise cobre o agente do repositório nearai/ironclaw.
A parte interessante é como ele lida com segredos. O porém é que o sandbox dele cobre as extensões, não os comandos de shell que o agente executa na sua máquina.
Instalação
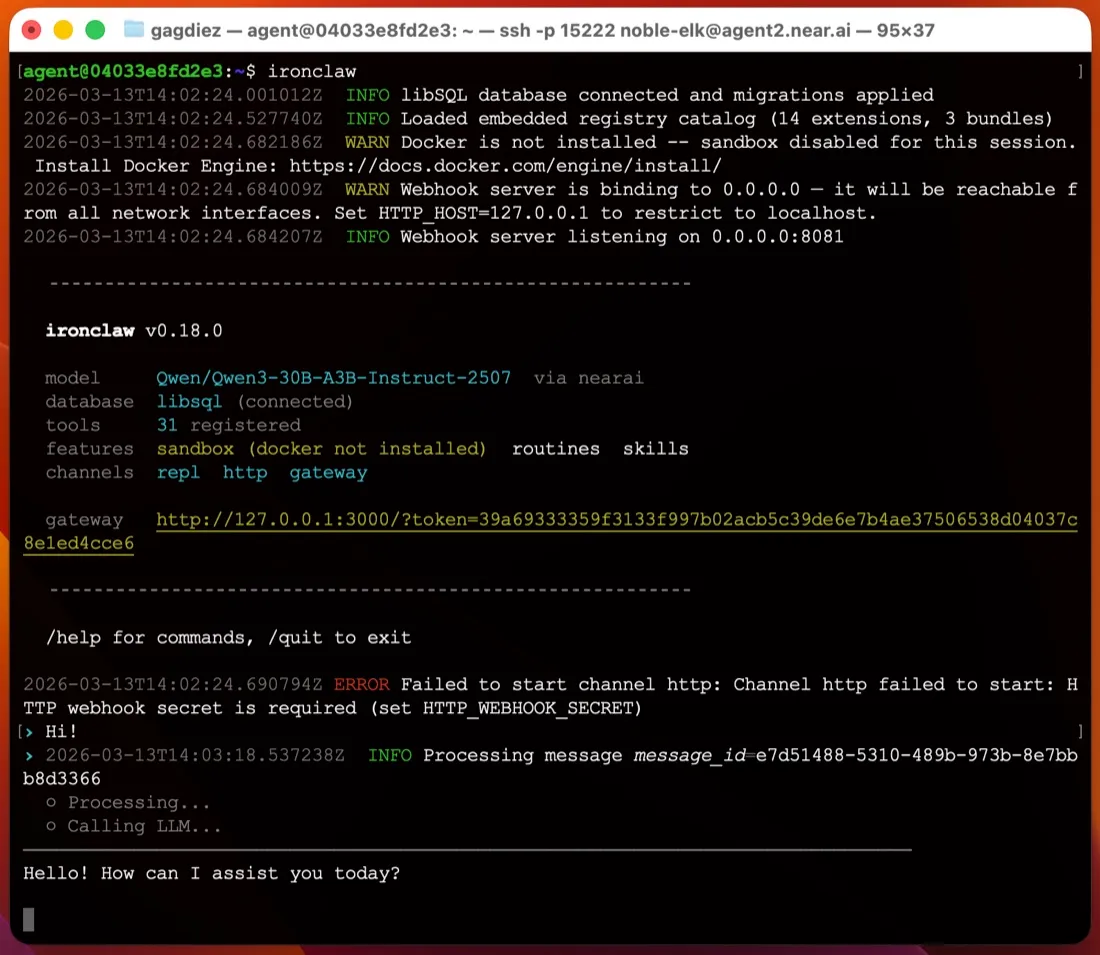
Você instala um único binário, sem stack de Node ou Python. O quickstart oferece um instalador de shell para macOS e Linux e um instalador de PowerShell para Windows (a versão mais recente também traz um MSI). Depois, ironclaw onboard pede um provedor de modelos, cria ~/.ironclaw, guarda a chave mestra de criptografia no chaveiro do sistema operacional e mostra um link de login para a interface web em 127.0.0.1:3000.
Para um único usuário não há servidor de banco de dados para rodar; o estado fica em arquivos de banco de dados embutidos. Instalações multiusuário passam para o PostgreSQL. No macOS e no Linux, ironclaw service install registra um serviço do launchd ou do systemd para que o agente continue rodando depois que você fecha o terminal (documentação do serviço). O Windows não tem opção de serviço, então você deixa ironclaw serve rodando em primeiro plano, o que torna o Windows um host ruim para um agente sempre ligado.
Comparado a editar um arquivo TOML à mão, como o ZeroClaw exige, esta é uma das primeiras execuções mais fáceis entre os agentes auto-hospedados.
Credenciais: o ponto mais forte
Se o modelo de um agente consegue ler suas chaves de API, uma injeção de prompt pode tentar convencê-lo a exibi-las. O IronClaw criptografa os segredos com AES-256-GCM, guarda a chave mestra no chaveiro do sistema operacional e injeta as credenciais em um proxy de rede. A documentação de ferramentas isoladas diz que as credenciais “nunca são passadas para a memória do módulo WASM”: a ferramenta envia uma requisição sem autenticação e o proxy adiciona o cabeçalho. O modelo nunca vê o token em texto puro, então não pode vazá-lo. Isso importa principalmente para as extensões de Gmail, Calendar, Drive e GitHub.
O que o sandbox cobre, e o que não cobre
As extensões rodam em um sandbox WebAssembly. Segundo a mesma documentação, uma ferramenta WASM não tem acesso ao sistema de arquivos a menos que declare caminhos, não pode criar processos nem rodar comandos de shell, e só pode acessar os hosts listados no seu capabilities.json. O proxy rejeita qualquer outra coisa antes que a conexão seja aberta.
É uma fronteira real, mas vale para as extensões, não para o agente em si. O perfil padrão, local-dev, aponta para o seu espaço de trabalho no host e para processos locais do host (código-fonte). Comandos de shell e edições de arquivos rodam diretamente na sua máquina, e o agente só pergunta antes de ações destrutivas. O isolamento com Docker exige outro perfil, e a documentação de configuração diz que um perfil “é uma fronteira de segurança, não um preset”. É por isso que a checklist desta página marca o IronClaw como não isolado por padrão. Se você quer conter o shell do agente, rode-o em uma VM ou em uma conta de usuário separada, ou escolha um agente que isole de fábrica, como o NanoClaw ou o NemoClaw.
Telemetria e modelos
O README diz que não há telemetria, analítica nem compartilhamento de dados. O Trace Commons, que envia traces de execução com dados sensíveis removidos em troca de crédito, fica desligado a menos que você ative (documentação). Seus prompts ainda vão para o provedor que você escolher, e a NEAR AI é o padrão que a documentação recomenda. Você pode trocar para Anthropic, OpenAI, OpenRouter e cerca de vinte outros, usar uma assinatura do ChatGPT pelo provedor Codex, ou manter tudo local com Ollama, vLLM ou LM Studio (provedores).
O software tem licença dupla, MIT ou Apache-2.0.
A reescrita 1.0 e os canais
A reescrita 1.x removeu Discord, Signal e WhatsApp. Slack e Telegram são os únicos canais de chat que restaram (canais), ao lado da interface web, do terminal e de uma Responses API no estilo da OpenAI. Os dois canais entregam por webhook, então um notebook atrás de um roteador doméstico precisa de um host público ou de um túnel para que o Telegram consiga alcançá-lo. Configurações e canais também mudaram entre versões menores desde a 1.0, então leia o changelog antes de atualizar.
Trabalhando enquanto você está fora
É aqui que o IronClaw é mais forte depois das credenciais. Ele tem rotinas por cron, eventos e webhooks, subagentes em segundo plano e uma checklist HEARTBEAT.md que revisa a cada 30 minutos (heartbeat). A memória fica em um espaço de trabalho pesquisável em disco.
Instâncias hospedadas pela NEAR AI
Se você prefere não rodá-lo por conta própria, a NEAR AI oferece instâncias hospedadas pelo seu Agent Hub, que rodam em um Trusted Execution Environment na NEAR AI Cloud. Os planos vão de um nível Starter gratuito com uma instância até US$ 200 por mês; a tabela de preços desta página lista todos. Você recebe um login SSH e um gateway no navegador, e a NEAR AI cuida das atualizações.
Para quem é
O IronClaw é indicado para quem quer um agente sempre ligado com chaves de API que o modelo não consegue ler, trabalhando principalmente pelo Slack, Telegram ou navegador, em um Mac ou em uma máquina Linux. É uma escolha mais fraca se você precisa de WhatsApp, Discord ou iMessage, quer os comandos de shell contidos por padrão ou quer hospedá-lo no Windows.
Comparação
- O ZeroClaw também é um único binário Rust sob MIT ou Apache-2.0, mas isola as ferramentas por padrão e oferece mais canais.
- O OpenClaw tem muito mais canais e uma comunidade muito maior, mas envia telemetria por padrão e também não usa sandbox por padrão. Veja o OpenClaw é seguro?
- O Rakazo, que nós desenvolvemos, é isolado por padrão, sem telemetria, e acrescenta WhatsApp, iMessage e apps móveis, mas roda com Docker Compose em vez de um único binário.
Para mais opções, veja as alternativas ao OpenClaw e o melhor agente de IA auto-hospedado.
Preços
| Open source | Grátis |
|
|---|---|---|
| NEAR AI Cloud Starter | Grátis |
|
| NEAR AI Cloud Basic | US$ 20/mês |
|
| NEAR AI Cloud Pro+ | US$ 200/mês |
|
Recursos
| Busca na web | Sim |
|---|---|
| Geração de imagens | Desconhecido |
| Modo de voz | Desconhecido |
| Envio de arquivos | Sim |
| Memória | Sim |
| Executa tarefas por você | Sim |
| Integrações com apps | Sim |
| Trabalha sozinho | Sim |
| Manda mensagem primeiro | Sim |
| Vários bots | Sim |
Pontos fortes
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
Pontos fracos
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
Ideal para
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
Fontes
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)