
Test d'IronClaw AI : l'agent Rust de NEAR AI, auto-hébergé ou en TEE
Test d'IronClaw, l'agent Rust de NEAR AI : comment il cache les identifiants au modèle, ce que couvre son sandbox WASM et ce que la refonte 1.0 a supprimé.
IronClaw est un agent IA personnel de NEAR AI, écrit en Rust et présenté comme une version d’OpenClaw axée sur la sécurité. La version 0.1.0 est sortie le 12 février 2026, et une 1.0 réécrite a suivi le 27 juillet 2026 (releases). Il comptait 12 716 étoiles GitHub lors de notre vérification du 8 novembre 2026. Ce test porte sur l’agent du dépôt nearai/ironclaw.
Le point intéressant est sa gestion des secrets. Le hic, c’est que son sandbox couvre les extensions, pas les commandes shell que l’agent exécute sur votre machine.
L’installer
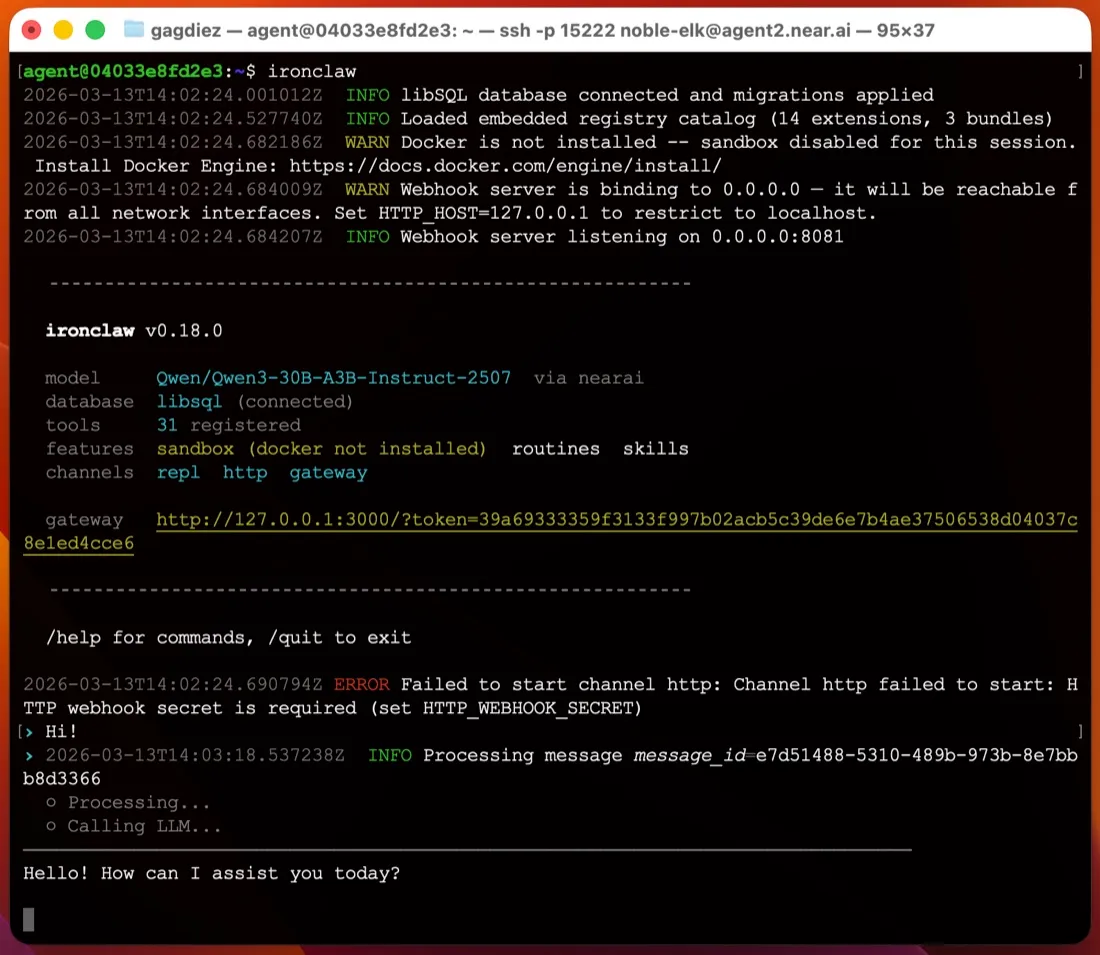
Vous installez un seul binaire, sans pile Node ou Python. Le quickstart fournit un installateur shell pour macOS et Linux et un installateur PowerShell pour Windows (la dernière release inclut aussi un MSI). Ensuite, ironclaw onboard vous demande un fournisseur de modèles, crée ~/.ironclaw, place la clé de chiffrement maîtresse dans le trousseau de votre OS, et affiche un lien de connexion à l’interface web sur 127.0.0.1:3000.
Pour un seul utilisateur, il n’y a aucun serveur de base de données à faire tourner ; l’état réside dans des fichiers de base de données embarqués. Les configurations multi-utilisateurs passent à PostgreSQL. Sur macOS et Linux, ironclaw service install enregistre un service launchd ou systemd pour que l’agent continue de tourner après la fermeture du terminal (documentation du service). Windows n’a pas d’option de service : vous laissez ironclaw serve tourner au premier plan, ce qui fait de Windows un mauvais hôte pour un agent toujours actif.
Comparé à l’édition manuelle d’un fichier TOML, comme l’exige ZeroClaw, c’est l’un des premiers lancements les plus simples parmi les agents auto-hébergés.
Identifiants : le point le plus fort
Si le modèle d’un agent peut lire vos clés d’API, une injection de prompt peut tenter de le convaincre de les afficher. IronClaw chiffre les secrets en AES-256-GCM, garde la clé maîtresse dans le trousseau de l’OS et injecte les identifiants au niveau d’un proxy réseau. La documentation des outils sandboxés indique que les identifiants « ne sont jamais transmis à la mémoire du module WASM » : l’outil envoie une requête non authentifiée et le proxy ajoute l’en-tête. Le modèle ne voit jamais le jeton brut, il ne peut donc pas le divulguer. Cela compte surtout pour les extensions Gmail, Calendar, Drive et GitHub.
Ce que couvre le sandbox, et ce qu’il ne couvre pas
Les extensions s’exécutent dans un sandbox WebAssembly. Selon la même documentation, un outil WASM n’a aucun accès au système de fichiers sauf s’il déclare des chemins, ne peut ni lancer de processus ni exécuter de commandes shell, et ne peut joindre que les hôtes listés dans son capabilities.json. Le proxy rejette tout le reste avant l’ouverture de la connexion.
C’est une vraie frontière, mais elle s’applique aux extensions, pas à l’agent lui-même. Le profil par défaut, local-dev, correspond à l’espace de travail de votre hôte et à ses processus locaux (source). Les commandes shell et les modifications de fichiers s’exécutent directement sur votre machine, et l’agent ne demande confirmation qu’avant les actions destructrices. L’isolation Docker nécessite un autre profil, et la documentation de configuration précise qu’un profil « est une frontière de sécurité, pas un préréglage ». C’est pourquoi la checklist de cette page indique qu’IronClaw n’est pas sandboxé par défaut. Si vous voulez confiner le shell de l’agent, exécutez-le dans une VM ou un compte utilisateur séparé, ou choisissez un agent qui l’isole d’emblée, comme NanoClaw ou NemoClaw.
Télémétrie et modèles
Le README indique qu’il n’y a ni télémétrie, ni analytique, ni partage de données. Trace Commons, qui envoie des traces d’exécution expurgées en échange de crédits, est désactivé sauf si vous l’activez (documentation). Vos prompts vont tout de même au fournisseur que vous choisissez, et NEAR AI est celui que la documentation recommande par défaut. Vous pouvez passer à Anthropic, OpenAI, OpenRouter et une vingtaine d’autres, utiliser un abonnement ChatGPT via le fournisseur Codex, ou tout garder en local avec Ollama, vLLM ou LM Studio (fournisseurs).
Le logiciel est sous double licence MIT ou Apache-2.0.
La refonte 1.0 et les canaux
La réécriture 1.x a supprimé Discord, Signal et WhatsApp. Slack et Telegram sont les seuls canaux de messagerie restants (canaux), à côté de l’interface web, du terminal et d’une API Responses de type OpenAI. Les deux canaux fonctionnent par webhook : un ordinateur portable derrière une box domestique a donc besoin d’un hôte public ou d’un tunnel pour que Telegram puisse le joindre. Les réglages et les canaux ont aussi changé entre versions mineures depuis la 1.0, alors lisez le changelog avant de mettre à jour.
Travailler en votre absence
C’est là qu’IronClaw est le plus fort, après les identifiants. Il propose des routines cron, événementielles et webhook, des sous-agents en arrière-plan, et une checklist HEARTBEAT.md qu’il revoit toutes les 30 minutes (heartbeat). La mémoire réside dans un espace de travail consultable sur disque.
Instances hébergées par NEAR AI
Si vous préférez ne pas l’héberger vous-même, NEAR AI propose via son Agent Hub des instances hébergées qui tournent dans un Trusted Execution Environment sur NEAR AI Cloud. Les offres vont d’un niveau Starter gratuit avec une instance jusqu’à 200 $ par mois ; le tableau des tarifs de cette page les liste. Vous disposez d’un accès SSH et d’une passerelle navigateur, et NEAR AI gère les mises à jour.
Pour qui
IronClaw convient à ceux qui veulent un agent toujours actif avec des clés d’API que le modèle ne peut pas lire, travaillant surtout via Slack, Telegram ou le navigateur, sur un Mac ou une machine Linux. Il convient moins si vous avez besoin de WhatsApp, Discord ou iMessage, voulez des commandes shell confinées par défaut, ou souhaitez l’héberger sous Windows.
Comment il se compare
- ZeroClaw est aussi un binaire Rust unique sous MIT ou Apache-2.0, mais isole ses outils dans un sandbox par défaut et propose davantage de canaux.
- OpenClaw offre bien plus de canaux et une communauté beaucoup plus large, mais il envoie de la télémétrie par défaut et n’utilise pas non plus de sandbox par défaut. Voir OpenClaw est-il sûr ?
- Rakazo, que nous développons, est sandboxé par défaut sans télémétrie et ajoute WhatsApp, iMessage et des applications mobiles, mais il tourne sur Docker Compose plutôt que sous forme de binaire unique.
Pour plus d’options, consultez les alternatives à OpenClaw et le meilleur agent IA auto-hébergé.
Tarifs
| Open source | Gratuit |
|
|---|---|---|
| NEAR AI Cloud Starter | Gratuit |
|
| NEAR AI Cloud Basic | 20 $US/mois |
|
| NEAR AI Cloud Pro+ | 200 $US/mois |
|
Fonctionnalités
| Recherche web | Oui |
|---|---|
| Génération d'images | Inconnu |
| Mode vocal | Inconnu |
| Envoi de fichiers | Oui |
| Mémoire | Oui |
| Agit à votre place | Oui |
| Intégrations d'apps | Oui |
| Travaille en autonomie | Oui |
| Vous écrit en premier | Oui |
| Plusieurs bots | Oui |
Points forts
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
Points faibles
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
Idéal pour
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
Sources
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)