
סקירת IronClaw AI: סוכן ה-Rust של NEAR AI, באירוח עצמי או ב-TEE
סקירת IronClaw: סוכן ה-Rust של NEAR AI, איך הוא מסתיר אישורי גישה מהמודל, מה ה-sandbox של WASM מכסה ומה לא, ומה השכתוב של 1.0 הוריד.
IronClaw הוא סוכן AI אישי של NEAR AI, כתוב ב-Rust ומוצג כגרסה ממוקדת אבטחה של OpenClaw. גרסה 0.1.0 יצאה ב-12 בפברואר 2026, וגרסת 1.0 משוכתבת הגיעה ב-27 ביולי 2026 (שחרורים). היו לו 12,716 כוכבים ב-GitHub כשבדקנו ב-8 בנובמבר 2026. הסקירה הזו מכסה את הסוכן שב-repo nearai/ironclaw.
החלק המעניין הוא איך הוא מטפל בסודות. המלכוד הוא שה-sandbox שלו מכסה הרחבות, לא את פקודות ה-shell שהסוכן מריץ על המחשב שלכם.
התקנה
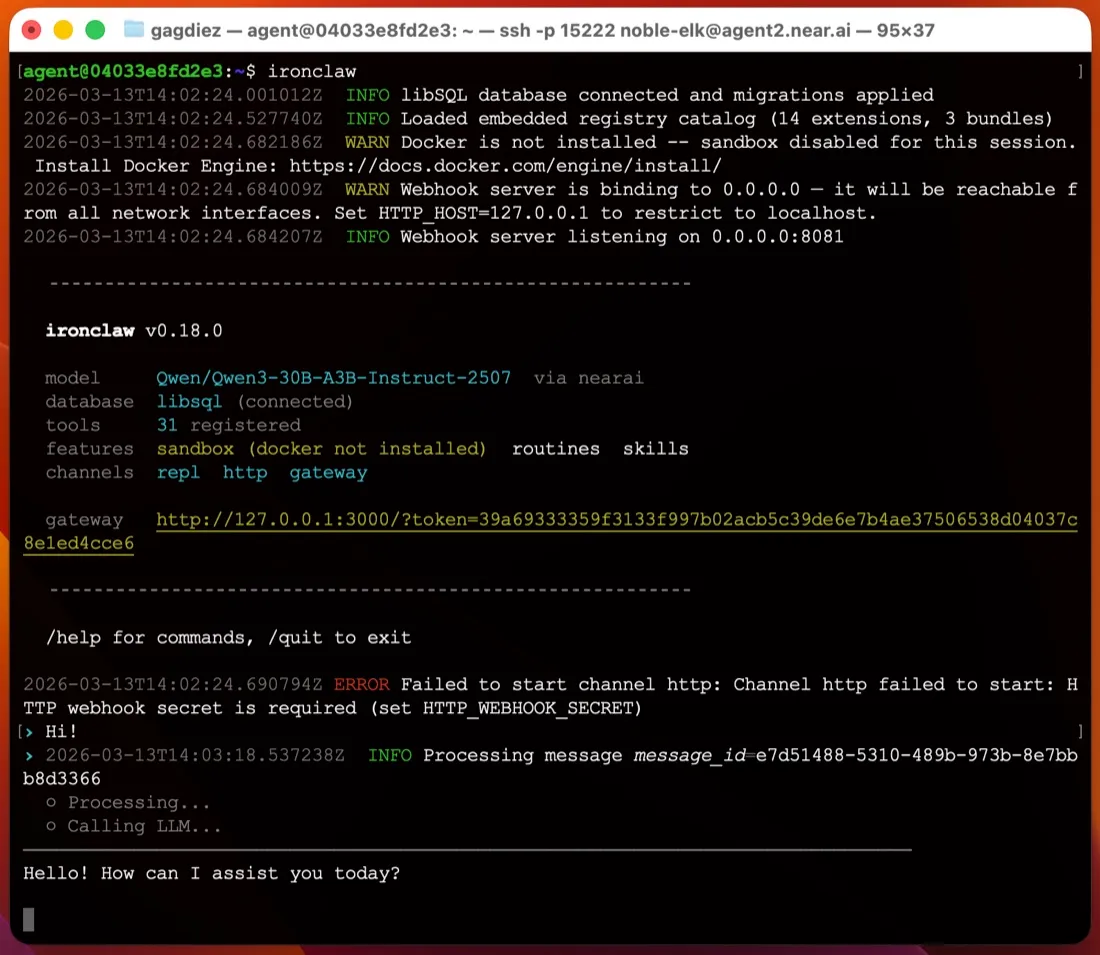
מתקינים קובץ binary אחד, בלי stack של Node או Python. ה-quickstart מספק מתקין shell ל-macOS ול-Linux ומתקין PowerShell ל-Windows (השחרור האחרון כולל גם MSI). אחר כך ironclaw onboard מבקש ספק מודלים, יוצר את ~/.ironclaw, שומר את מפתח ההצפנה הראשי ב-keychain של מערכת ההפעלה, ומדפיס קישור התחברות לממשק הווב ב-127.0.0.1:3000.
למשתמש יחיד אין שרת מסד נתונים להריץ; המצב נשמר בקובצי מסד נתונים משובצים. התקנות מרובות משתמשים עוברות ל-PostgreSQL. ב-macOS וב-Linux, ironclaw service install רושם שירות launchd או systemd כך שהסוכן ממשיך לרוץ אחרי שסוגרים את הטרמינל (תיעוד השירות). ל-Windows אין אפשרות שירות, אז משאירים את ironclaw serve רץ בחזית, מה שהופך את Windows למארח גרוע לסוכן שאמור לפעול תמיד.
בהשוואה לעריכה ידנית של קובץ TOML, כמו ש-ZeroClaw דורש, זו אחת ההפעלות הראשונות הקלות יותר מבין סוכנים לאירוח עצמי.
אישורי גישה: החלק החזק ביותר
אם המודל של סוכן יכול לקרוא את מפתחות ה-API שלכם, prompt injection יכול לנסות לשכנע אותו להדפיס אותם. IronClaw מצפין סודות ב-AES-256-GCM, שומר את המפתח הראשי ב-keychain של מערכת ההפעלה, ומזריק אישורי גישה ב-proxy רשת. תיעוד הכלים ב-sandbox אומר שאישורי הגישה “are never passed into the WASM module’s memory” (לעולם לא מועברים לזיכרון של מודול ה-WASM): הכלי שולח בקשה לא מאומתת וה-proxy מוסיף את ה-header. המודל אף פעם לא רואה את ה-token הגולמי, אז הוא לא יכול להדליף אותו. זה חשוב במיוחד להרחבות של Gmail, Calendar, Drive ו-GitHub.
מה ה-sandbox מכסה, ומה לא
הרחבות רצות ב-sandbox של WebAssembly. לפי אותו תיעוד, לכלי WASM אין גישה למערכת הקבצים אלא אם הוא מצהיר על נתיבים, הוא לא יכול ליצור תהליכים או להריץ פקודות shell, והוא יכול להגיע רק למארחים שמופיעים ב-capabilities.json שלו. ה-proxy דוחה כל דבר אחר לפני שהחיבור נפתח.
זה גבול אמיתי, אבל הוא חל על הרחבות, לא על הסוכן עצמו. פרופיל ברירת המחדל, local-dev, מתמפה לסביבת העבודה על המחשב המארח ולתהליכים מקומיים במחשב המארח (קוד מקור). פקודות shell ועריכות קבצים רצות ישירות על המחשב שלכם, והסוכן שואל רק לפני פעולות הרסניות. בידוד ב-Docker דורש פרופיל אחר, ותיעוד ההגדרות אומר שפרופיל “is a security boundary, not a preset” (הוא גבול אבטחה, לא הגדרה מוכנה מראש). לכן רשימת הבדיקה בדף הזה מסמנת את IronClaw כמי שלא רץ ב-sandbox כברירת מחדל. אם אתם רוצים שה-shell של הסוכן יהיה תחום, הריצו אותו ב-VM או בחשבון משתמש נפרד, או בחרו בסוכן שמבודד אותו מהקופסה, כמו NanoClaw או NemoClaw.
טלמטריה ומודלים
ה-README אומר שאין טלמטריה, אנליטיקה או שיתוף נתונים. Trace Commons, ששולח עקבות ריצה מושחרות (redacted) בתמורה לקרדיט, כבוי אלא אם תסכימו (תיעוד). הפרומפטים שלכם עדיין נשלחים לספק שתבחרו, ו-NEAR AI הוא ברירת המחדל שהתיעוד ממליץ עליה. אפשר לעבור ל-Anthropic, OpenAI, OpenRouter וכעשרים אחרים, להשתמש במנוי ChatGPT דרך ספק ה-Codex, או לשמור הכול מקומי עם Ollama, vLLM או LM Studio (ספקים).
התוכנה מופצת ברישיון כפול MIT או Apache-2.0.
השכתוב של 1.0 והערוצים
השכתוב של 1.x הוריד את Discord, Signal ו-WhatsApp. Slack ו-Telegram הם ערוצי הצ’אט היחידים שנותרו (ערוצים), לצד ממשק הווב, הטרמינל ו-Responses API בסגנון OpenAI. שני הערוצים מקבלים הודעות דרך webhook, כך שמחשב נייד מאחורי נתב ביתי צריך מארח ציבורי או tunnel לפני ש-Telegram יוכל להגיע אליו. גם הגדרות וערוצים השתנו בין גרסאות משנה מאז 1.0, אז קראו את יומן השינויים לפני שאתם משדרגים.
עבודה כשאתם לא שם
כאן IronClaw הכי חזק אחרי אישורי הגישה. יש לו שגרות cron, אירועים ו-webhook, סוכני משנה ברקע, ורשימת בדיקה HEARTBEAT.md שהוא עובר עליה כל 30 דקות (heartbeat). הזיכרון נשמר בסביבת עבודה ניתנת לחיפוש על הדיסק.
מופעים מתארחים של NEAR AI
אם אתם מעדיפים לא להריץ אותו בעצמכם, NEAR AI מציעה מופעים מתארחים דרך ה-Agent Hub שלה, שרצים ב-Trusted Execution Environment על NEAR AI Cloud. התוכניות נעות ממסלול Starter חינמי עם מופע אחד ועד 200 דולר לחודש; טבלת התמחור בדף הזה מפרטת אותן. מקבלים התחברות SSH ו-gateway בדפדפן, ו-NEAR AI מטפלת בעדכונים.
למי הוא מתאים
IronClaw מתאים לאנשים שרוצים סוכן שפועל תמיד עם מפתחות API שהמודל לא יכול לקרוא, שעובדים בעיקר דרך Slack, Telegram או הדפדפן, על Mac או על מכונת Linux. הוא מתאים פחות אם אתם צריכים WhatsApp, Discord או iMessage, רוצים שפקודות shell יהיו תחומות כברירת מחדל, או רוצים לארח על Windows.
איך הוא בהשוואה
- ZeroClaw הוא גם קובץ binary יחיד ב-Rust תחת MIT או Apache-2.0, אבל מריץ את הכלים שלו ב-sandbox כברירת מחדל ומציע יותר ערוצים.
- ל-OpenClaw יש הרבה יותר ערוצים וקהילה גדולה בהרבה, אבל הוא שולח טלמטריה כברירת מחדל וגם הוא לא רץ ב-sandbox כברירת מחדל. ראו האם OpenClaw בטוח?
- Rakazo, שאנחנו מפתחים, רץ ב-sandbox כברירת מחדל בלי טלמטריה ומוסיף WhatsApp, iMessage ואפליקציות מובייל, אבל הוא רץ על Docker Compose ולא כקובץ binary יחיד.
לאפשרויות נוספות, ראו חלופות ל-OpenClaw ואת סוכן ה-AI הטוב ביותר לאירוח עצמי.
מחירים
| Open source | חינם |
|
|---|---|---|
| NEAR AI Cloud Starter | חינם |
|
| NEAR AI Cloud Basic | 20 $ לחודש |
|
| NEAR AI Cloud Pro+ | 200 $ לחודש |
|
יכולות
| חיפוש באינטרנט | כן |
|---|---|
| יצירת תמונות | לא ידוע |
| מצב קולי | לא ידוע |
| העלאת קבצים | כן |
| זיכרון | כן |
| מבצע משימות בשבילכם | כן |
| חיבור לאפליקציות | כן |
| עובד באופן עצמאי | כן |
| פונה אליכם ראשון | כן |
| כמה בוטים | כן |
חוזקות
- Security-first design: extensions run in a WebAssembly sandbox with per-tool network allowlists, and secrets are encrypted and injected at the network proxy so the model never sees raw values
- No telemetry or analytics; sharing redacted run traces through Trace Commons is off unless you opt in
- Single Rust binary with a guided `ironclaw onboard` setup that installs a background service on macOS and Linux
- Cron, event and webhook routines, a 30-minute heartbeat checklist and background subagents keep it working while you're away
- Works with more than twenty model providers, including local models through Ollama
- Dual MIT or Apache-2.0 license, plus an optional hosted instance in a Trusted Execution Environment
חולשות
- The default local profile runs shell commands and file edits directly on your machine, asking only before destructive actions; Docker sandboxing needs a different profile
- Only Slack and Telegram are supported as chat channels since the 1.x rewrite; Discord, Signal and WhatsApp from 0.x are gone
- Telegram and Slack deliver by webhook, so a laptop behind NAT needs a public host or tunnel
- On Windows there is no background service; you run `ironclaw serve` in the foreground
- Young and fast-moving: the 1.0 rewrite shipped in July 2026 and settings and channels have changed between minor releases
מתאים במיוחד ל
- Security-minded users who want an always-on agent that keeps credentials away from the model
- Running Gmail, calendar and GitHub automations on a schedule from your own machine or server
- Teams that want a shared agent in Slack or Telegram with per-user identity and approvals
מקורות
- nearai/ironclaw on GitHub (README, MIT OR Apache-2.0, v1.4.1)
- IronClaw website (NEAR AI Cloud plans and pricing)
- IronClaw releases (v0.1.0 on February 12, 2026; v1.0.0 on July 27, 2026)
- IronClaw docs: Quickstart (Agent Hub and local install)
- IronClaw docs: Channels (Slack and Telegram; Discord, Signal not in 1.x)
- IronClaw docs: Inference providers (Ollama, OpenAI-compatible)
- IronClaw docs: Configuration and profiles (local-dev is the default)
- IronClaw source: local-dev profile resolves to host workspace, local host processes, ask on destructive actions
- IronClaw docs: WASM sandboxed tools
- IronClaw docs: Run as a service (launchd and systemd)
- IronClaw docs: Web interface
- IronClaw docs: Heartbeat system
- IronClaw docs: Persistent memory
- IronClaw docs: Web access extension
- IronClaw docs: Trace Commons (opt-in, off by default)
- IronClaw changelog (background subagents, file attachments, channel changes)